
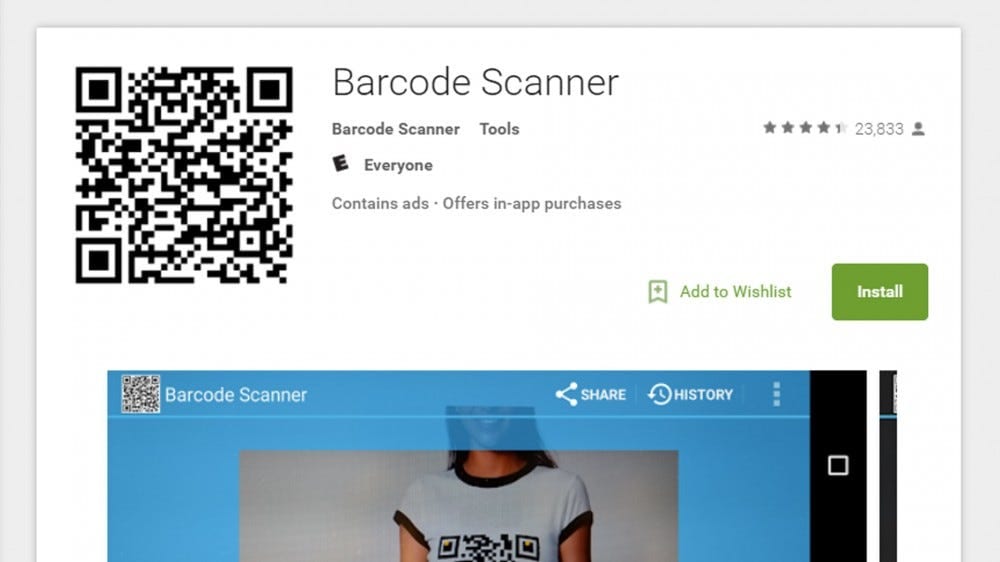
Na semana passada, relatamos que o Google removeu uma extensão popular do Chrome porque novos proprietários a transformaram em um aplicativo de malware. Em uma repetição perturbadoramente comum, praticamente a mesma coisa aconteceu com um aplicativo Android popular, que foi baixado milhões de vezes na Play Store. Do nada, ele começou a veicular anúncios maliciosos e agora acabou.
O Malwarebytes documenta como os usuários do fórum começaram a reportar ter visto anúncios pop-up estranhos e redirecionamentos de sites em seus navegadores móveis há pouco mais de um mês. Após algumas investigações da equipe do serviço, foi determinado que uma atualização de 4 de dezembro do “Barcode Scanner” da Lavabird LTD havia começado a empurrar anúncios de servidores de segurança desnecessários (e possivelmente fraudulentos) para seus milhões de usuários.
Malwarebytes alertou o Google e a listagem do aplicativo foi removida da Play Store, mas, segundo notícias, ele não foi desinstalado remotamente dos telefones dos usuários afetados (como foi o caso com a extensão do Chrome). Presumivelmente, o aplicativo escorregou pelo conjunto de proteções normalmente robusto da Play Store, o Google Play Protect, ao instalar o código malicioso como uma atualização inócua em vez de começar como um aplicativo falso: ele tinha sido usado inofensivamente por anos antes da atualização.

Não está claro o que motivou a mudança. No caso da extensão do The Great Suspender, obviamente foram os novos proprietários do serviço que a conduziram por um caminho ruim. Para o Barcode Scanner, não houve mudança óbvia na propriedade ou no comportamento do desenvolvedor que tornou o aplicativo malicioso. Se você está se perguntando qual é o aplicativo de enlatador específico, ele estava anteriormente em https://play.google.com/store/apps/details?id=com.qrcodescanner.barcodescanner. Estranhamente, o desenvolvedor desse aplicativo ainda está ativo na Play Store, com um aplicativo semelhante (não atualizado desde agosto) ainda ativo. É listado com um ícone idêntico e o erro ortográfico (possivelmente deliberado?) De "leitor de código de barras". As informações do desenvolvedor listam Maharashtra, Índia, como o local, com um endereço genérico do Gmail e uma página da web em branco. As versões anteriores do aplicativo, aparentemente sob a mesma conta de desenvolvedor, exibiam uma página WordPress inócua como seu site.
Por curiosidade, instalei a versão alternativa do aplicativo. Ele lista uma política de privacidade nessa página do WordPress que tem uma isenção de responsabilidade bastante rotineira sobre a exibição de anúncios dentro do próprio aplicativo, uma prática padrão e aceitável. Não vi imediatamente o comportamento de sequestro de navegador descrito na postagem do blog do Malwarebytes. O que quer que tenha dado errado com o outro aplicativo, não parece estar acontecendo com a duplicata, embora não esteja claro por que o Google simplesmente não destruiu todas as listagens do desenvolvedor.
Os esforços do Google para manter o Android e o Chrome “limpos” têm sido geralmente excelentes até agora, apesar de sua vulnerabilidade inerente como plataformas abertas. Mas os agentes obscenos podem ser engenhosos em seus esforços para contornar a segurança, e parece que as atualizações de aplicativos há muito confiáveis se tornaram um ponto cego. O Google precisa fazer melhor para proteger seus usuários em todas as plataformas.
Fonte: Malwarebytes


