
A pandemia de Covid-19 trouxe um aumento abrupto no trabalho remoto, o que levou a um aumento no risco interno e nos problemas que giram em torno dele. Como o trabalho não se limita aos escritórios, profissionais e funcionários passaram a trabalhar fora das dependências do escritório para executar seus objetivos e projetos designados.
Essa mudança de paradigma de um local de trabalho fixo para um flexível deu nova liberdade aos funcionários, que estão exibindo maior produtividade e alcance de metas, equilibrando melhor sua vida pessoal e profissional.
Mas o aumento da prolificidade dos funcionários vem com uma grande desvantagem. Como resultado, houve um aumento no tratamento de segurança de dados, perda de dados, risco interno e os desafios para superar esses riscos. Esses riscos são chamados de riscos internos.
O que as soluções de gerenciamento de risco Insider incluem?
O risco de insider envolve os dados expostos devido a falha de segurança, erro humano ou falta de ferramentas de segurança, o que coloca em risco as funções financeiras e operacionais de uma empresa. Por exemplo, um funcionário pode criá-lo acidentalmente, incluindo roubo de dados, perda de dados, dados transferidos para fontes não confiáveis, etc.
O Relatório de Exposição de Dados Code42 de 2021 indica que:
Funcionários vazando arquivos após Covid-19 aumentou 85%.
54% das empresas não possuem um Plano de Resposta Insider.
Assim, as soluções de Insider Risk Management (IRM) não se restringem apenas a funcionários e dados, mas vão muito além das soluções de segurança, monitoramento de comportamento dos usuários, uso de software e tecnologia e ferramentas envolvidas. A base do IRM está nos três pilares principais. Eles estão:
Monitoramento de arquivos, vetores e usuários:
Os dados da organização são essenciais e as falhas de segurança devido à falta de monitoramento, classificação imprecisa, exfiltração de dados ou funcionários mal-intencionados aumentam o risco interno.
O monitoramento de arquivos e o monitoramento do comportamento dos usuários é uma das soluções apontadas pelo IRM.
100% nativo da nuvem:
Os funcionários remotos ou dispersos vieram para ficar e, portanto, é essencial investir em soluções de segurança externas. Além disso, os funcionários também estão se familiarizando com ferramentas baseadas em nuvem, desafiando as equipes de segurança a proteger as transmissões de dados entre a nuvem e os usuários finais.
Não disruptivo para a produtividade ou colaboração do funcionário:
Você não pode ignorar o erro humano, nem pode ignorar funcionários mal-intencionados. Os funcionários expõem intencionalmente ou não dados que podem prejudicar suas finanças e sua reputação.
As soluções de IRM equilibram essas interrupções e oferecem a melhor solução técnica, o que ajuda as equipes de TI e os analistas de segurança a evitar a exposição de dados.
Criando uma solução de IRM impactante:
A solução de gerenciamento de risco Insider é a chave para proteger os dados, cumprindo as políticas em questão. Além disso, sem nenhuma restrição de usuário, essa estrutura ajuda a criar mais consciência sobre os riscos envolvidos.
Dependendo do risco, este Insider Risk Management Framework trabalha nas melhores soluções de segurança possíveis, com técnicas variadas que focam no DLP (Data Loss Prevention) e incluem cinco outros requisitos técnicos.
Vamos nos aprofundar nessas cinco técnicas da estrutura Code42 IRM que ajudam a eliminar o risco interno e fortalecer a segurança dos dados.
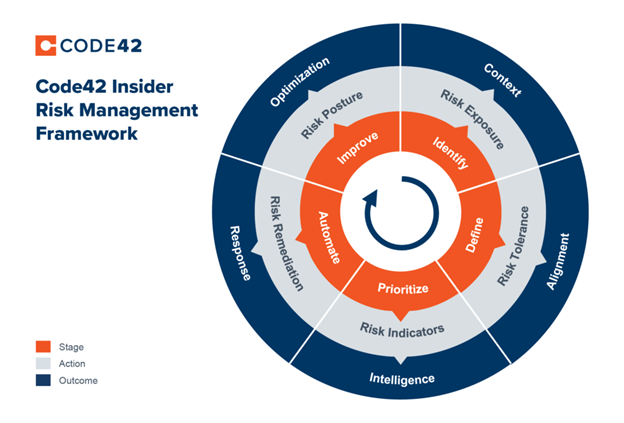
Identifique seu risco:
Quando e onde ocorre a exposição de dados de risco interno?
Quando o risco é invisível, como controlar o mesmo? A etapa principal é identificar onde sua organização e seus dados podem ser expostos a riscos internos. O mesmo pode ser feito monitorando e identificando todos os três fatores de risco, ou seja, arquivos, vetores e usuários.
No entanto, os funcionários às vezes clicam em links de phishing ou suspeitos e compartilham seus detalhes, o que acaba sendo um desastre para uma organização. Para evitar isso, deve haver treinamento adequado aos funcionários sobre o comportamento de navegação.
Além disso, antes de enviar seus dados, um funcionário deve verificar o certificado HTTPS ou SSL que deve estar lá antes de um nome de domínio. Isso reduzirá as chances de roubo de dados e ataques cibernéticos.
Com base nisso, você precisa garantir uma estrutura de IRM adequada para erradicar ou diminuir o risco de forma eficaz.
Defina sua resiliência a riscos:
Definir os critérios aceitáveis e não aceitáveis em risco
Agora que você tem clareza sobre onde ocorre a exposição de dados no risco interno, é hora de definir os riscos que sua organização enfrenta e quais precisam ser resolvidos com prioridade. Além disso, determine quais vetores e riscos são inaceitáveis.
Alguns movimentos comportamentais de funcionários que apresentam riscos internos são:
- Enviando arquivos zip em e-mails pessoais
- Renomeando extensões de arquivo
- Uploads de arquivos via navegadores
- Transferindo arquivos para a nuvem fora do horário comercial
- Gerando links compartilháveis em aplicativos de nuvem
- Exfiltrando relatórios e outros dados de negócios
As equipes de segurança precisam descobrir a gravidade dessas ações e definir o mesmo.
Posteriormente, a detecção desses riscos e o processo de resposta para anulá-los devem ser seguidos com base em seus critérios de tolerância especificados.
Prioritizar:
Confira o momento crucial em que seus dados mais importantes estão em risco
Uma vez que a tolerância ao risco é definida, fica fácil decidir qual risco interno precisa de mais atenção do que o outro. Com base no mesmo, ações para evitar o mesmo precisam ser tomadas.
Exemplo:
Exfiltração de relatórios ou códigos-fonte, download de arquivos suspeitos, renomeação de extensões de arquivos e compartilhamento em bancos de dados em nuvem são mais graves do que os outros.
Quando seus títulos de dados estão em vigor, você pode visualizar os indicadores de risco internos e priorizá-los. Certifique-se de que sua solução de estrutura de IRM se concentre mais nessas gravidades de risco interno em comparação com fatores de baixo risco.
Respostas automáticas:
Respostas automáticas ao risco interno
A automação é mais rápida que os humanos e, portanto, as soluções de resposta automática contra o risco interno ajudam a desacelerar a perda de dados e outros danos.
Mas, assim como problemas variados não têm uma única solução, o mesmo vale para o risco interno. Como todos os riscos internos podem não ser malévolos, as soluções de resposta automática feitas por suas equipes de segurança devem dimensionar a gravidade e a situação antes de tomar as ações apropriadas.
Melhoria na resposta aos riscos internos:
Sua resposta ao risco do Insider é suficiente?
Os riscos continuam mudando sua natureza e, portanto, é essencial medir sua gravidade e trajetória.
As soluções de segurança da estrutura de IRM devem incluir as mais recentes soluções de segurança e processos tecnológicos para mitigar o risco interno.
Empacotando:
Como as organizações estão se conscientizando dos riscos de perda de dados de uma forma (roubo ou vazamento), estão planejando implementar o Insider Risk Management para detectar e responder aos mesmos.
A única barreira no cenário acima é programar o IRM. Infelizmente, apenas 45% das organizações têm um processo claramente definido e documentado para gerenciar o risco interno. Isso torna o processo de resolução extremamente difícil.
Espero que a estrutura de cinco etapas indicada neste artigo ajude você a lidar com seus riscos internos e proteger os dados de sua organização.

Richard Ellis é um repórter da Eurogamer interessado em streaming, pessoas e comunidades, e dar voz a indivíduos marginalizados.
Fonte Adicione ao Google Notícias
Neste artigo
- O que as soluções de gerenciamento de risco Insider incluem?
- Monitoramento de arquivos, vetores e usuários:
- 100% nativo da nuvem:
- Não disruptivo para a produtividade ou colaboração do funcionário:
- Criando uma solução de IRM impactante:
- Identifique seu risco:
- Defina sua resiliência a riscos:
- Prioritizar:
- Respostas automáticas:
- Melhoria na resposta aos riscos internos:
- Empacotando:


