
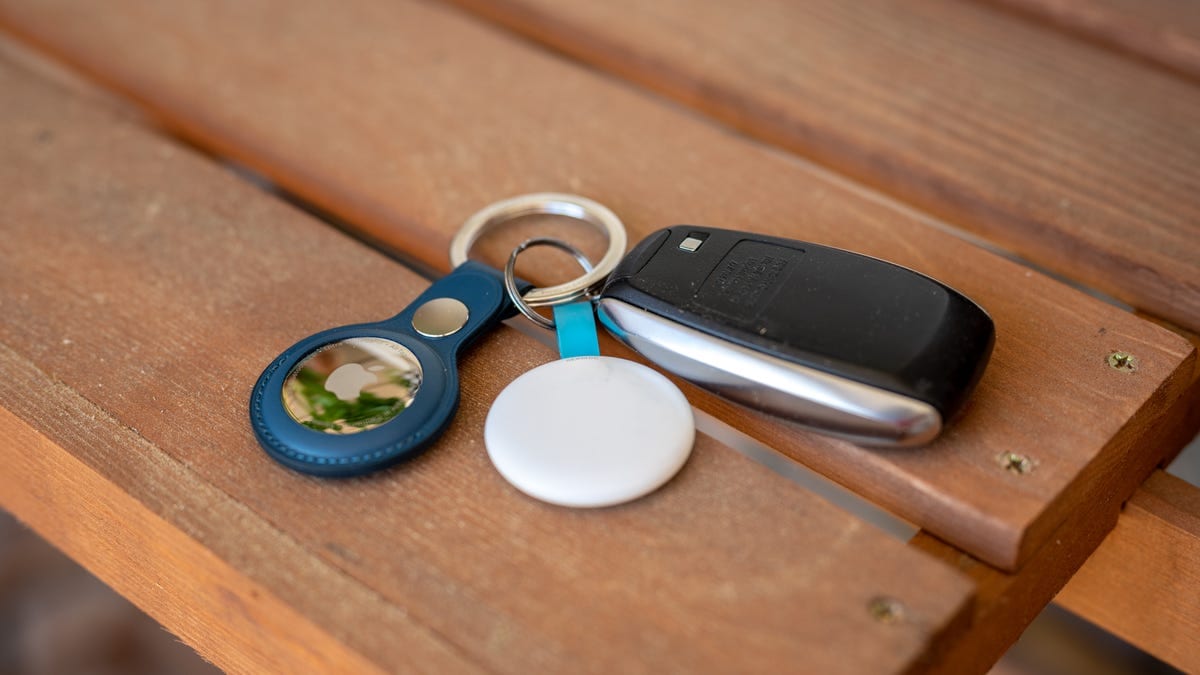
As Apple AirTags chegaram com muito alarde (e alguma apreensão). Já vimos desmontagens, perfurações e até jogos de esconde-esconde. Mas agora uma pesquisa de segurança provou que é possível hackear um AirTag e alterá-lo para exibir sites personalizados quando os telefones podem usar sua etiqueta NFC.
Isso pode não parecer grande coisa, mas é importante lembrar como os AirTags funcionam quando você não tem um iPhone. Se você encontrar uma AirTag e for um usuário do Android, poderá tocá-la com NFC para abrir a página de retorno da Apple. Felizmente, como um bom samaritano, você ajudará a devolver o dispositivo.
Mas com um site customizado, um mau ator poderia teoricamente enganar uma pessoa bem-intencionada para fazer a varredura de uma tag e abrir um site malicioso. Isso pode levar a resultados devastadores, especialmente se o telefone em questão não estiver totalmente atualizado.
Conforme detectado pelo The 8-Bit, pesquisa de segurança “empilhamento”Postou a prova de conceito no Twitter. Ele conseguiu invadir o microcontrolador do AirTag e atualizar o dispositivo para alterar as informações do site NFC.
Construiu uma demonstração rápida: AirTag com URL NFC modificado 😎
(Cabos usados apenas para energia) pic.twitter.com/DrMIK49Tu0
- stacksmashing (@ghidraninja) 8 de maio de 2021
Agora, as atuais provas de conceito dificilmente são demonstrações do fim do mundo. AirTags são difíceis de encontrar no momento e não são muito baratos. É muito esforço e dinheiro para gastar, apenas para arriscar que alguém não apenas embolsasse o dispositivo ou usasse o toque NFC para acessar o site. Mas ainda assim é preocupante e pode fazer você pensar duas vezes antes de escanear aquele AirTag errôneo que você encontrou na rua. O que não ajuda a promessa da Apple de recuperar sua AirTag perdida no longo prazo.
via The 8-Bit


