
Você provavelmente está acostumado a receber e-mails que parecem ser de uma instituição financeira ou loja online que frequenta. Eles direcionam você a clicar em um link para verificar sua identidade ou consertar sua conta. Mas algo avisa que o e-mail não é real. O Google quer tornar mais fácil para você diferenciar e-mails falsos de reais. Ele deseja aumentar sua segurança no Gmail adicionando indicadores de marca para identificação de mensagem (BIMI).
Google finalmente implementando o BIMI para Gmail
Este foi um esforço que levou mais de um ano para ser feito. O Google anunciou o BIMI para Gmail no ano passado e, em uma postagem recente no blog, disse que finalmente estava pronto para começar a lançar o recurso nas próximas semanas.
A postagem do blog afirmou que “criar uma experiência segura por padrão com base em defesas robustas sempre foi um princípio fundamental para o Gmail”. No entanto, agora o objetivo foi estendido com BIMI e um foco na autenticação forte do remetente para todos os e-mails.
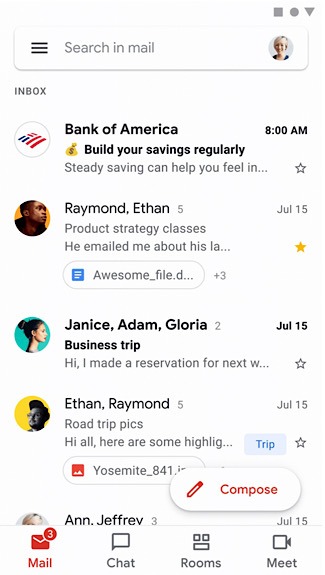
A intenção por trás do BIMI é aumentar a confiança na origem dos emails. O Bank of America agradece a facilidade que ele oferece. “O Bank of America tem uma ampla gama de medidas de segurança em vigor para apoiar nossos clientes e estamos constantemente desenvolvendo nosso programa para oferecer a melhor proteção da categoria. Parte desse esforço é nossa parceria com o Google no BIMI, que fornece uma maneira fácil de validar se a correspondência é nossa ”, disse a instituição financeira.
A autenticação, relatório e conformidade de mensagens com base em domínio (DMARC) é um padrão atual para fornecer autenticação de remetente. Ele permite uma melhor filtragem para validar o proprietário do logotipo e enviar os resultados ao Google. O BIMI ajuda as organizações que já usam o DMARC a validar os logotipos exibidos nos e-mails enviados.
Como funciona a segurança do Gmail com BIMI
A postagem do blog explica como o BIMI funciona com uma longa sequência de acrônimos: “Organizações que autenticam seus e-mails usando Sender Policy Framework (SPF) ou Domain Keys Identified Mail (DKIM) e implantam DMARC podem fornecer seus logotipos de marca registrada validados ao Google por meio de uma marca verificada Certificado (VMC). O BIMI aproveita as autoridades de verificação de marca, como as autoridades de certificação, para verificar a propriedade do logotipo e fornecer prova de verificação em um VMC. Assim que esses e-mails autenticados passarem por nossas outras verificações antiabuso, o Gmail começará a exibir o logotipo no slot de avatar existente. ”
O Google vê isso como apenas o começo para o BIMI. Espera-se que veremos o suporte se expandir para mais tipos de logotipo e validadores. A BIMI está iniciando a expansão com logotipos de marcas registradas, já que muitas vezes são falsificados.
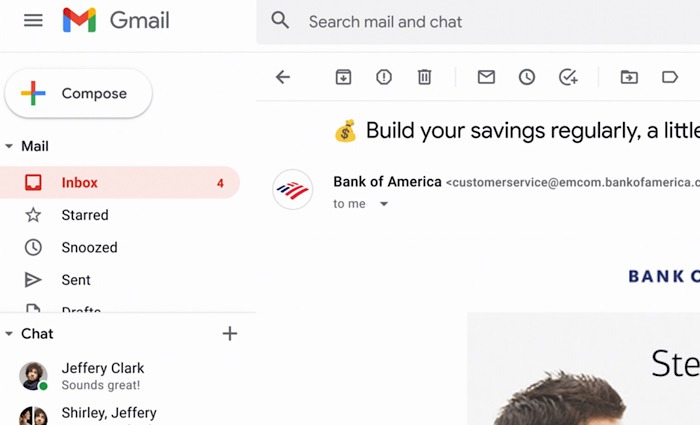
As organizações que desejam usar o BIMI foram avisadas na postagem do blog para garantir que estão usando DMARC e que seu logotipo foi validado com um VMC. Os usuários do Gmail que desejam ter certeza de que estão abrindo um e-mail seguro que foi validado pelo BIMI não precisam realizar nenhuma ação.
O Google promete que está “orgulhoso de ser um dos membros líderes no estabelecimento e suporte do padrão BIMI e continuará a apoiar os esforços que contribuem para a segurança de todo o ecossistema de e-mail”.
Continue lendo para aprender dicas importantes de segurança do Gmail para proteger sua conta e siga as dicas neste guia se o Gmail não estiver funcionando.
Crédito da imagem: Google
Este artigo é útil?
Laura passou quase 20 anos escrevendo notícias, resenhas e op-eds, com mais de 10 desses anos também como editora. Ela tem usado produtos Apple exclusivamente nas últimas três décadas. Além de redigir e editar no MTE, ela também administra o programa de revisão patrocinado pelo site.
Fonte Adicione ao Google Notícias


