
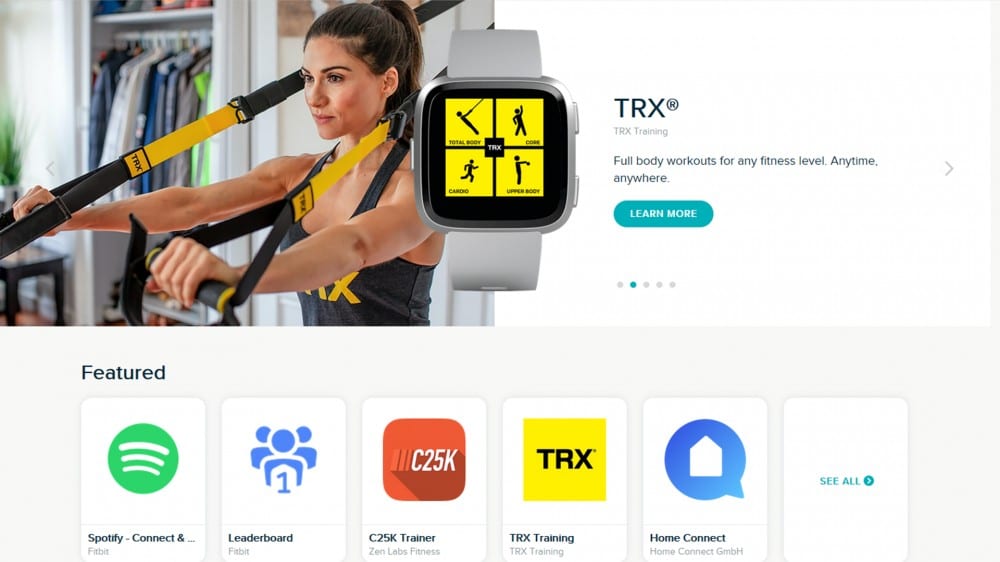
A Galeria Fitbit é uma loja completa para aplicativos Fitbit aprovados, como Spotify ou Starbucks Card. E enquanto o Fitbit verifica manualmente todos os aplicativos da Galeria publicados em busca de malware, os aplicativos “privados” compartilháveis não recebem o mesmo tratamento. Se alguém lhe enviar um e-mail com um link de download de um aplicativo Fitbit, ignore-o!
O Fitbit permite que os desenvolvedores carreguem aplicativos “privados” na Galeria para auxiliar no teste. Infelizmente, qualquer pessoa com um link de download pode instalar um aplicativo privado. Atores mal-intencionados podem compartilhar um link de download privado para espalhar malware de coleta de dados, uma ameaça identificada por Kevin Breen e divulgada pela BleepingComputer.
Kevin Breen, diretor de pesquisa de ameaças da Immersive Labs, carregou com sucesso um aplicativo privado malicioso na Galeria e o usou para roubar dados de localização GPS, frequência cardíaca, altura e idade de dispositivos de teste. No Android, o aplicativo malicioso também pode ler quaisquer calendários conectados ao Fitbit. Breen pode até configurar o aplicativo para escanear e acessar ferramentas de rede como roteadores e firewalls, graças à API de busca Fitbit.
Felizmente, Kevin Breen enviou sua pesquisa para a empresa Fitbit, que respondeu adicionando avisos aos downloads de aplicativos privados. O Fitbit também planeja cancelar as permissões de aplicativos privados por padrão, dando aos usuários a opção de fornecer acesso manual à sua idade, contatos e outras informações. Como sempre, o Fitbit verifica os aplicativos da Galeria em busca de códigos maliciosos antes de publicá-los na página pública da Galeria.
Fonte: Kevin Breen via BleepingComputer


