
Parece não haver trégua no mundo digital e o grupo Lapsus é novamente o protagonista após o caso da NVIDIA na semana passada. A vítima neste caso é a Samsung que foi alvo de um enorme roubo de informação que foi publicado no Torrent, colocando potencialmente em risco milhões de smartphones Samsung.
As informações que teriam sido roubadas e publicadas envolveriam:
- Código-fonte para cada Trusted Applet (TA) instalado no ambiente TrustZone da Samsung usado para operações confidenciais (por exemplo, criptografia de hardware, criptografia binária, controle de acesso)
- Algoritmos para todas as operações de desbloqueio biométrico
- Código-fonte do carregador de inicialização para todos os dispositivos Samsung recentes
- Código-fonte confidencial da Qualcomm
- Código fonte dos servidores de ativação da Samsung
- Código-fonte completo para tecnologia usada para autorizar e autenticar contas Samsung, incluindo APIs e serviços
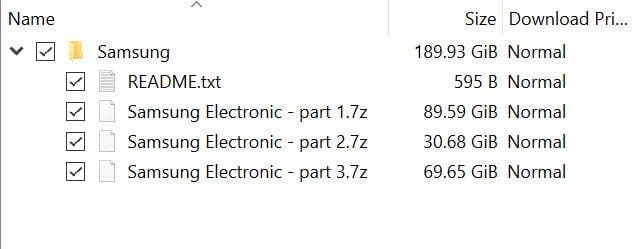
Ao contrário do caso da Nvidia, no entanto, os 190 GB de dados roubados da Samsung estavam disponíveis inteiramente em torrents. O ataque é muito perigoso, pois a área TrustZone da Samsung contém informações muito confidenciais.
Samsung sob ataque de hackers: 190 GB de dados roubados e publicados
Além disso, ter o código-fonte disponível pode permitir que hackers encontrem falhas de segurança antes mesmo que a Samsung possa fechá-las (não existe um sistema 100% seguro e atualizações de 0 dias são prova disso).
A publicação de todo o material ainda é estranha, pois, em geral, esses hackers pedem resgate; e somente em caso de falta de pagamento publicam o material em sua posse. Veremos se haverá novidades nas próximas horas/dias; mas é claro que a história terá uma sequência importante; e a Samsung terá que encontrar novas maneiras de proteger os dados de milhões de usuários em potencial.
Em relação à NVIDIA, na sexta-feira passada a empresa havia confirmado que havia iniciado investigações relacionadas a um “incidente” relacionado ao mau funcionamento de determinados serviços; incluindo o sistema de e-mail interno e algumas ferramentas para desenvolvedores, sem maiores detalhes; no entanto, de acordo com fontes internas do Telegraph; uma intrusão nos sistemas informáticos da empresa teria ocorrido nos dois dias anteriores; o que os teria “comprometido completamente”.
O grupo de hackers conhecido como LAPSU $ reivindicou a responsabilidade pelo ataque; dizendo que roubaram mais de 1 TB de dados proprietários e ameaçaram publicar informações cruciais; como senhas e contas de funcionários ou detalhes confidenciais de segurança. Algumas das provas que acompanham – uma série de capturas de tela que; pelo menos do lado de fora, não permitiu estabelecer definitivamente a veracidade das afirmações.
Fonte Adicione ao Google Notícias


